
핵심 정보
보안 연구원 Sammy Hajhamid는 Nintendo Switch 2에 영향을 미치는 소프트웨어 기반 익스플로잇을 확인했습니다. 이 취약점은 펌웨어 버전 23.0.1에서 작동하며 콘솔에 대한 하드웨어 수정이나 물리적 납땜 없이도 네이티브 코드를 실행할 수 있게 합니다.
이 익스플로잇은 원래 Switch에서 사용할 수 있었던 타사 애플리케이션인 SmileBASIC 4에서 시작되는 연쇄 반응을 활용합니다. 현재 eShop에서 삭제된 이 소프트웨어 내의 버퍼 오버플로를 활용하여, 연구원은 콘솔의 파일 관리 시스템에 있는 2차 취약점에 접근했습니다.
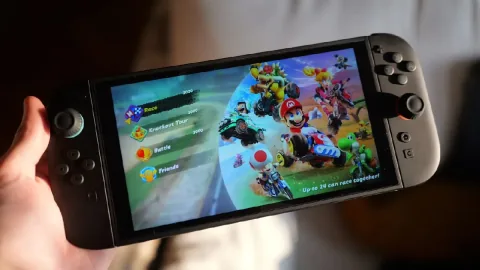
연구원은 AI 보조 도구를 사용하여 시스템을 분석하고 Mario Kart World에 수정된 파일을 주입하여 캐릭터 모델을 교체함으로써 이 익스플로잇을 시연했습니다. 그러나 이 해킹은 독립적인 코드를 실행하고 기존 게임을 수정하는 것으로 제한되며, 불법 복제 소프트웨어 실행을 용이하게 하지는 않습니다.
이 익스플로잇은 테더링 방식이므로 장치를 다시 시작하거나 전원을 끄면 모든 수정 사항이 지워지기 때문에 기술적 한계가 여전히 큽니다. 또한 이 방법은 커널 수준의 액세스 권한을 부여하거나 영구적인 커스텀 펌웨어 설치를 허용하지 않으며, 스토어에서 필요한 소프트웨어가 제거되었기 때문에 새로운 사용자가 이 과정을 재현하는 것은 불가능합니다.


