
要点
セキュリティ研究者のSammy Hajhamid氏は、Nintendo Switch 2に影響を与えるソフトウェアベースの脆弱性を特定しました。 この脆弱性はファームウェアバージョン23.0.1で機能し、ハードウェアの改造やコンソールへの物理的なはんだ付けを必要とせずにネイティブコードを実行することを可能にします。
この脆弱性は、オリジナルのSwitchで以前利用可能だったサードパーティ製アプリケーション「SmileBASIC 4」から始まる連鎖反応を利用しています。 現在はeShopから削除されているこのソフトウェア内のバッファオーバーフローを活用することで、研究者はコンソールのファイル管理システムにある二次的な脆弱性にアクセスしました。
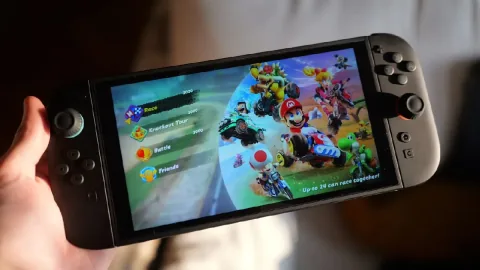
研究者はAI支援ツールを使用してシステムを分析し、Mario Kart Worldに改変されたファイルを注入してキャラクターモデルを置き換えることで、この脆弱性を実証しました。 ただし、このハックは独立したコードの実行と既存のゲームの改変に限定されており、海賊版ソフトウェアの実行を容易にするものではありません。
この脆弱性はテザリング方式(再起動や電源オフで変更が消去される)であるため、技術的な制限は依然として大きいままです。 さらに、この手法ではカーネルレベルのアクセス権は付与されず、永続的なカスタムファームウェアのインストールも許可されません。 また、必要なソフトウェアがストアから削除されているため、新規ユーザーがこのプロセスを再現することはできません。


