
Información clave
El investigador de seguridad Sammy Hajhamid ha identificado un exploit basado en software que afecta a la Nintendo Switch 2. Esta vulnerabilidad funciona en la versión de firmware 23.0.1 y permite la ejecución de código nativo sin necesidad de realizar modificaciones de hardware ni soldaduras físicas en la consola.
El exploit utiliza una reacción en cadena que comienza con SmileBASIC 4, una aplicación de terceros que estaba disponible anteriormente en la Switch original. Al aprovechar un desbordamiento de búfer dentro de este software, que ya ha sido retirado de la eShop, el investigador accedió a una vulnerabilidad secundaria en el sistema de gestión de archivos de la consola.
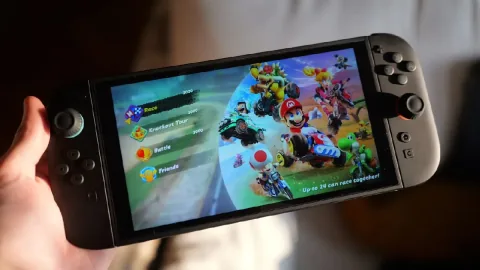
El investigador utilizó herramientas asistidas por IA para analizar el sistema y demostró el exploit inyectando archivos modificados en Mario Kart World para reemplazar modelos de personajes. Sin embargo, el hackeo se limita a ejecutar código independiente y modificar juegos existentes; no facilita la ejecución de software pirata.
Las limitaciones técnicas siguen siendo importantes, ya que el exploit es dependiente (tethered), lo que significa que todas las modificaciones se borran al reiniciar o apagar el dispositivo. Además, el método no otorga acceso a nivel de kernel ni permite la instalación de firmware personalizado permanente, y la eliminación del software necesario de la tienda impide que nuevos usuarios repliquen el proceso.


