
Wichtige Informationen
Der Sicherheitsforscher Sammy Hajhamid hat einen softwarebasierten Exploit identifiziert, der die Nintendo Switch 2 betrifft. Diese Schwachstelle funktioniert mit der Firmware-Version 23.0.1 und ermöglicht die Ausführung von nativem Code, ohne dass Hardware-Modifikationen oder physische Lötarbeiten an der Konsole erforderlich sind.
Der Exploit nutzt eine Kettenreaktion, die mit SmileBASIC 4 beginnt, einer Drittanbieter-Anwendung, die zuvor auf der ursprünglichen Switch verfügbar war. Durch die Ausnutzung eines Pufferüberlaufs innerhalb dieser Software, die inzwischen aus dem eShop entfernt wurde, verschaffte sich der Forscher Zugang zu einer sekundären Schwachstelle im Dateiverwaltungssystem der Konsole.
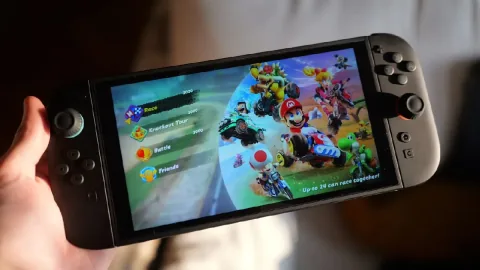
Der Forscher nutzte KI-gestützte Werkzeuge zur Analyse des Systems und demonstrierte den Exploit, indem er modifizierte Dateien in Mario Kart World einschleuste, um Charaktermodelle zu ersetzen. Der Hack ist jedoch darauf beschränkt, unabhängigen Code auszuführen und bestehende Spiele zu modifizieren; er ermöglicht nicht die Ausführung von raubkopierter Software.
Technische Einschränkungen bleiben erheblich, da der Exploit tethered ist, was bedeutet, dass alle Modifikationen beim Neustart oder Ausschalten des Geräts gelöscht werden. Darüber hinaus gewährt die Methode keinen Zugriff auf Kernebene und erlaubt nicht die Installation einer permanenten benutzerdefinierten Firmware, und die Entfernung der notwendigen Software aus dem Store verhindert, dass neue Benutzer den Prozess replizieren können.


