Información clave
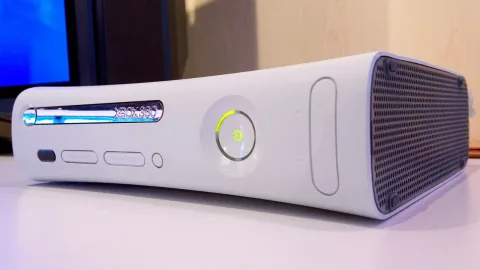
Un hacker escocés llamado Joshua Kennedy ha completado con éxito un proyecto de modificación de hardware de Xbox 360 de larga duración utilizando una Raspberry Pi Pico. Aunque la consola se ha enfrentado a diversas vulnerabilidades de seguridad desde 2006, incluidos el depurado JTAG y los métodos de reinicio forzado de la CPU, este esfuerzo específico había derrotado anteriormente a Kennedy en 2017 debido a la complejidad del hardware y las herramientas de programación requeridas.
El exploit funciona enviando una señal precisa al pin de reinicio de la CPU, lo que provoca que el procesador ejecute instrucciones de forma incorrecta. Esta maniobra elude la criptografía de Microsoft, permitiendo la ejecución de código no autorizado. Lograr esto requiere una sincronización a nivel de nanosegundos, lo que exige el uso de archivos de temporización especializados adaptados a la revisión de hardware específica de la consola.
En 2026, Kennedy utilizó la Raspberry Pi Pico de 4 dólares para facilitar el proceso. Conectó el microcontrolador al cabezal de interfaz NAND de la consola para volcar el firmware utilizando la utilidad PicoFlasher.
Tras parchear los datos, utilizó la Pico para cargar los archivos de temporización de Octal450 en un modchip Matrix Coolrunner, completando con éxito una tarea que anteriormente se consideraba difícil. Este enfoque moderno destaca cómo el hardware accesible como la Raspberry Pi Pico ha simplificado la compleja modificación de consolas. Al reemplazar los métodos de programación más antiguos y engorrosos por un microcontrolador de bajo coste, el proyecto demuestra un cambio significativo en la facilidad para realizar exploits físicos en hardware antiguo.