Wichtige Informationen
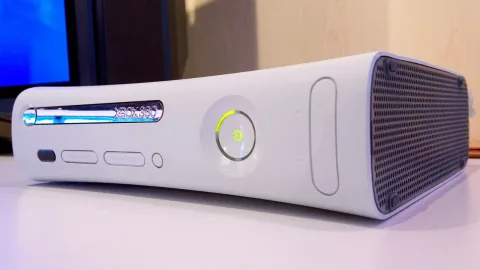
Ein schottischer Hacker namens Joshua Kennedy hat erfolgreich ein langjähriges Hardware-Modifikationsprojekt für die Xbox 360 unter Verwendung eines Raspberry Pi Pico abgeschlossen. Während die Konsole seit 2006 mit verschiedenen Sicherheitslücken konfrontiert war, darunter JTAG-Debugging und CPU-Force-Reset-Methoden, hatte dieses spezielle Unterfangen Kennedy im Jahr 2017 aufgrund der Komplexität der erforderlichen Hardware und Programmierwerkzeuge zuvor besiegt.
Der Exploit funktioniert, indem ein präzises Signal an den Reset-Pin der CPU gesendet wird, was den Prozessor dazu veranlasst, Befehle fehlerhaft auszuführen. Dieses Manöver umgeht die Kryptografie von Microsoft und ermöglicht die Ausführung von nicht autorisiertem Code. Dies erfordert ein Timing im Nanosekundenbereich, was den Einsatz spezieller Timing-Dateien notwendig macht, die auf die jeweilige Hardware-Revision der Konsole zugeschnitten sind.
Im Jahr 2026 nutzte Kennedy den 4-Dollar-Raspberry Pi Pico, um den Prozess zu erleichtern. Er verband den Mikrocontroller mit dem NAND-Interface-Header der Konsole, um die Firmware mithilfe des PicoFlasher-Dienstprogramms auszulesen.
Nachdem er die Daten gepatcht hatte, verwendete er den Pico, um die Timing-Dateien von Octal450 auf einen Matrix Coolrunner-Modchip hochzuladen, wodurch er eine Aufgabe erfolgreich abschloss, die zuvor als schwierig galt. Dieser moderne Ansatz verdeutlicht, wie zugängliche Hardware wie der Raspberry Pi Pico komplexes Konsolen-Modding vereinfacht hat. Indem ältere, umständlichere Programmiermethoden durch einen kostengünstigen Mikrocontroller ersetzt werden, zeigt das Projekt eine deutliche Verschiebung bei der Leichtigkeit, mit der physische Exploits auf älterer Hardware durchgeführt werden können.