Información clave
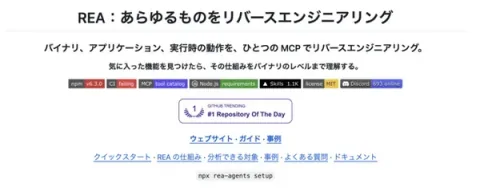
La nueva herramienta de código abierto REA (Reverse Engineer Anything) permite a los agentes de IA analizar los mecanismos internos del software incluso cuando el código fuente no está disponible públicamente. Al utilizar esta herramienta, los usuarios pueden descubrir cómo funcionan aplicaciones específicas a nivel binario y recibir explicaciones basadas en evidencia sobre sus operaciones.
Más allá del simple análisis, REA permite a los desarrolladores generar funciones similares para sus propios proyectos basándose en los conocimientos adquiridos. Por ejemplo, un usuario podría solicitar a una IA que investigue la mecánica de velocidad de un juego y, posteriormente, crear una versión más pequeña y ajustable de esa funcionalidad específica.
REA se integra con varios agentes de IA, incluidos Claude Code, Codex, Cursor, Gemini CLI y Grok Build, a través del Protocolo de Contexto de Modelo (Model Context Protocol) o comandos directos de terminal. El procesamiento ocurre dentro de un entorno local, lo que garantiza que el análisis permanezca contenido.
La herramienta admite una amplia gama de objetivos, como binarios nativos, JavaScript, Electron, ensamblados .NET, sitios web, APK de Android, firmware y código de bytes EVM. Si bien el análisis estático de JavaScript funciona de forma independiente, el análisis de binarios nativos requiere el uso de Hopper, Ghidra o IDA.